计算机网络课程设计 小型企业局域网的组建与工程实践
一、引言
随着信息化技术的飞速发展,计算机网络已成为现代企业日常运营不可或缺的基础设施。对于小型企业而言,构建一个结构合理、性能稳定、安全可靠的局域网(Local Area Network, LAN),不仅能够实现内部资源共享、文件传输和打印机共享,还能为日后接入互联网、部署企业级应用(如ERP、OA系统)奠定坚实的基础。本课程设计旨在通过模拟一个小型企业的网络需求,完成从需求分析、拓扑设计、设备选型到IP规划与配置实施的完整工程流程。
二、需求分析
本次设计对象为一家典型的小型企业,办公区域为一栋两层办公楼,员工总数约50人。具体需求如下:
- 部门划分:公司分为行政部、财务部、技术部和市场部,每个部门约10-15人。
- 资源共享:各部门内部及部门之间需要共享文件、打印机等资源。
- 互联网接入:全公司需统一接入互联网,并实现带宽合理分配。
- 安全性:财务部数据需与其他部门逻辑隔离,并具备基本的访问控制策略。
- 可扩展性:网络设计应预留一定余量,便于未来新增设备或部门。
- 无线覆盖:办公区域需提供Wi-Fi接入,方便移动办公。
三、网络拓扑设计
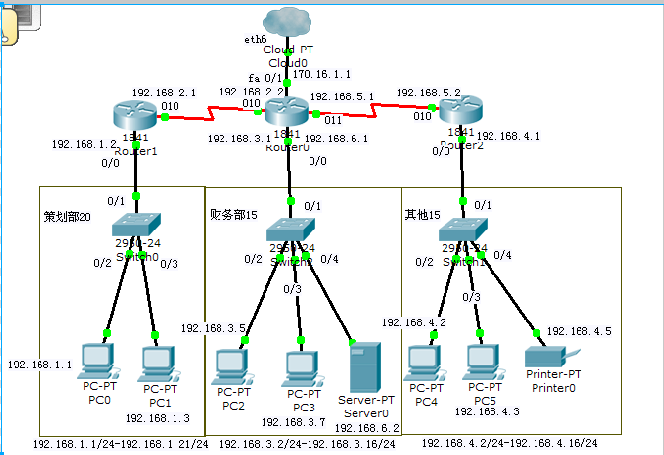
根据需求,采用分层网络设计模型(核心层、汇聚层、接入层),拓扑结构如下:
- 核心层:部署一台三层核心交换机,负责VLAN间路由、高速数据转发及连接出口路由器。
- 汇聚层:考虑到企业规模较小,将汇聚功能与核心层合并,核心交换机直接下联接入层交换机。
- 接入层:每层楼部署两台二层接入交换机,分别连接各部门终端设备,并通过千兆链路以双上行方式连接至核心交换机,实现冗余。
- 出口设备:配置一台企业级路由器,连接运营商光猫,实现NAT地址转换、防火墙策略及带宽管理。
- 无线网络:部署两台无线接入点(AP),分别覆盖两层办公区域,由核心交换机统一管理。
整体拓扑采用星型结构,逻辑清晰,便于故障排查与扩展。
四、设备选型
| 设备类型 | 型号示例 | 数量 | 主要功能 |
|---------|----------|------|----------|
| 核心交换机 | 华为S5700或Cisco 3560 | 1台 | VLAN路由、ACL、DHCP中继 |
| 接入交换机 | 华为S2700或Cisco 2960 | 4台 | 终端接入、VLAN划分 |
| 路由器 | 华为AR2220或Cisco 2911 | 1台 | NAT、防火墙、VPN |
| 无线AP | 华为AP4050或Cisco Aironet | 2台 | 无线信号覆盖 |
| 服务器 | 品牌塔式服务器 | 1台 | 文件共享、打印服务 |
选型原则:性价比高、支持主流网络协议、易于管理与维护。
五、IP地址规划与VLAN设计
为便于管理,采用私有IP地址段10.10.0.0/16进行规划,具体如下:
| VLAN ID | 部门 | 网段 | 网关 | 用途 |
|---------|------|------|------|------|
| VLAN 10 | 行政部 | 10.10.10.0/24 | 10.10.10.1 | 办公终端 |
| VLAN 20 | 财务部 | 10.10.20.0/24 | 10.10.20.1 | 财务专用,ACL隔离 |
| VLAN 30 | 技术部 | 10.10.30.0/24 | 10.10.30.1 | 开发测试 |
| VLAN 40 | 市场部 | 10.10.40.0/24 | 10.10.40.1 | 办公终端 |
| VLAN 50 | 服务器区 | 10.10.50.0/24 | 10.10.50.1 | 文件/打印服务器 |
| VLAN 60 | 管理网段 | 10.10.60.0/24 | 10.10.60.1 | 网络设备管理 |
| VLAN 70 | 无线用户 | 10.10.70.0/24 | 10.10.70.1 | 移动设备 |
| VLAN 100 | 互联链路 | 10.10.100.0/30 | - | 路由器与核心互联 |
DHCP服务部署在核心交换机上,为各VLAN终端自动分配IP地址;服务器与网络设备采用静态IP。
六、关键配置与实施
1. VLAN创建与端口划分
在核心交换机上创建上述VLAN,并将连接接入交换机的端口配置为Trunk模式,允许所有VLAN通过。接入交换机上根据部门将端口划分至对应VLAN。
! 核心交换机示例
vlan batch 10 20 30 40 50 60 70 100
interface GigabitEthernet0/0/1
port link-type trunk
port trunk allow-pass vlan all
2. 三层路由与DHCP
在核心交换机上为各VLAN配置IP地址作为网关,并启用DHCP地址池:
dhcp enable
ip pool vlan10
gateway-list 10.10.10.1
network 10.10.10.0 mask 255.255.255.0
dns-list 8.8.8.8
interface Vlanif10
ip address 10.10.10.1 24
dhcp select global
3. 访问控制策略
为保护财务部数据,在核心交换机上配置ACL,禁止其他部门主动访问财务部网段,仅允许财务部访问服务器:
acl number 3000
rule deny ip source 10.10.10.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
rule deny ip source 10.10.30.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
rule deny ip source 10.10.40.0 0.0.0.255 destination 10.10.20.0 0.0.0.255
interface Vlanif20
traffic-filter inbound acl 3000
4. 互联网接入与NAT
在路由器上配置PPPoE拨号或静态IP,并设置NAT,使内网可访问外网:
acl number 2000
rule permit source 10.10.0.0 0.0.255.255
interface Dialer Cell
nat outbound 2000
5. 无线网络配置
无线AP通过PoE供电接入交换机,并划分至VLAN 70,设置SSID和WPA2-PSK加密,由核心交换机作为DHCP服务器为无线用户分配地址。
6. 网络冗余与链路聚合
为提高可靠性,接入交换机采用双上行至核心交换机,并配置链路聚合(Eth-Trunk):
interface Eth-Trunk1
mode lacp-static
trunkport GigabitEthernet0/0/1
trunkport GigabitEthernet0/0/2
七、测试与验证
完成配置后,需进行以下测试:
- 连通性测试:使用ping命令测试各部门终端之间、终端与网关、终端与服务器以及终端与外网的连通性。
- 隔离验证:从行政部终端尝试ping财务部终端,应无法连通,符合ACL策略。
- DHCP测试:确保所有终端能自动获取正确网段的IP地址。
- 无线测试:使用手机或笔记本连接Wi-Fi,检查能否上网并访问内部服务器。
- 性能测试:使用iperf或简易文件传输,测试LAN内网吞吐量,确保满足千兆传输标准。
八、网络安全与维护建议
- 设备安全:修改默认密码,设置AAA认证,定期备份配置文件。
- 端口安全:在接入交换机上启用端口安全,限制MAC地址数量,防止未授权接入。
- DHCP Snooping:防止私设DHCP服务器。
- 日志与监控:部署Syslog服务器,集中收集网络设备日志。
- 定期巡检:每月检查设备温度、端口状态及带宽使用情况。
九、
本课程设计通过一个小型企业局域网的组建过程,综合运用了网络拓扑设计、设备选型、IP规划、VLAN划分、路由交换配置、ACL策略、NAT及无线组网等知识点。设计遵循了可靠性、安全性、可扩展性和经济性原则,基本满足了企业的实际办公需求。
作为一名计算机网络工程专业人员,不仅要掌握设备的命令行配置,更要具备从业务需求出发、将抽象需求转化为具体技术方案的工程思维。通过本次课程设计,我们深刻体会到了网络工程从规划到实施、再到验证与维护的系统性,为今后从事实际的网络工程工作打下了良好基础。